Ar verta hostinti savo el. paštą?
Laurynas Četyrkinas
Terminalo Kultas, Vilnius, 2026-11-22
220 mail.digilol.net ESMTP EHLO terminalokultas.lt 250-STARTTLS MAIL FROM:<laurynas@digilol.net> 250 2.1.0 Ok RCPT TO:<root@terminalokultas.lt> 250 2.1.5 Ok DATA
Pasisveikink. Klausimas salei: kas turi savo domeną? Kas hostina paštą pats? ~1 min.
250 Hello, Laurynas Četyrkinas
Linux. Privatumas. Atvira aparatūra.
Programuotojų, saugumo konsultantų ir sistemų administratorių agentūra. Kuriame, laužome ir prižiūrime. www.digilol.net
Trumpai apie save ir Digilol: programavimas, įsilaužimo testai, serverių priežiūra. Du Mailcow serveriai: verslo (mail.digilol.net) ir asmeninis (mail.gpg.li). ~1 min.
550
550 5.1.1 User unknown
Tuta ištrynė mano paskyrą.
Tuta neturi IMAP, todėl nei Thunderbird, nei FairEmail prie jos neprijungsi. Per naršyklę nesijungiau. Po 6 mėnesių be prisijungimo nemokamą paskyrą ištrina, o kartu dingo prieiga prie krūvos svetainių.
Tada nusprendžiau: mano paštas bus mano. Visam laikui.
Lūžio taškas. Paštą skaitau per klientą (Thunderbird, FairEmail), o Tuta veikia tik per jų programėlę ar naršyklę, todėl ten tiesiog neužeidavau. Tuta DUK: nemokamos paskyros ištrinamos po 6 mėn. be prisijungimo. Slaptažodžių atkūrimas visur ėjo į tą adresą. Paštas, kuriam reikia naršyklės, yra bėdų prašymas. ~2 min.
502 5.5.1 Command not implemented
Be IMAP pašto kliento nepasirinksi.
IMAP ir POP3 Savas pašto klientas Nemokama paskyra, jei neprisijungi Tuta nėra tik Tuta programėlė ištrina po 6 mėn. Proton tik per Bridgemokamas planas tik kompiuteryje ištrina po 12 mėn. Savas serveris yra bet kuris niekas neištrina
Tuta ir Proton šifruoja savaip, todėl standartinių protokolų neduoda. Proton Bridge veikia tik kompiuteryje ir tik su mokamu planu, o aš noriu FairEmail telefone. Proton nemokamas paskyras trina po 12 mėn. be prisijungimo, Tuta po 6. ~2 min.
220 mail.digilol.net ESMTP Postcow
Mailcow: visas pašto serveris vienu paketu.
Laiškai
SMTP 25/465/587 → Postfixpriima ir siunčia → Rspamdšlamšto filtras → Dovecotdėžutės, Sieve → IMAP 993
Naršyklė
HTTPS 443 → Caddymano priedas: TLS → Nginx → PHP-FPMadministravimas SOGopaštas naršyklėje
Duomenys
MariaDB Redis Memcached
Pagalbininkai
Unbound Netfilter Watchdog ACME Ofelia Olefy ClamAV Docker API TLS policy
docker compose, 18 konteinerių. Pas mane: AlmaLinux 10, 2 vCPU, 2 GB RAM.
Mailcow yra atviro kodo Docker rinkinys. Laiško kelias: Postfix priima, Rspamd įvertina, Dovecot padeda į dėžutę. Naršyklės kelias: pas mane priekyje stovi Caddy (jis ima sertifikatus iš ZeroSSL), už jo Mailcow Nginx. Unbound yra savas DNS su DNSSEC, Netfilter blokuoja slaptažodžių spėliotojus, Watchdog prižiūri konteinerius, Ofelia yra cron. Veikia mažiausiame VPS. ~2 min.
250 2.0.0 Ok
Yra ir paštas naršyklėje.
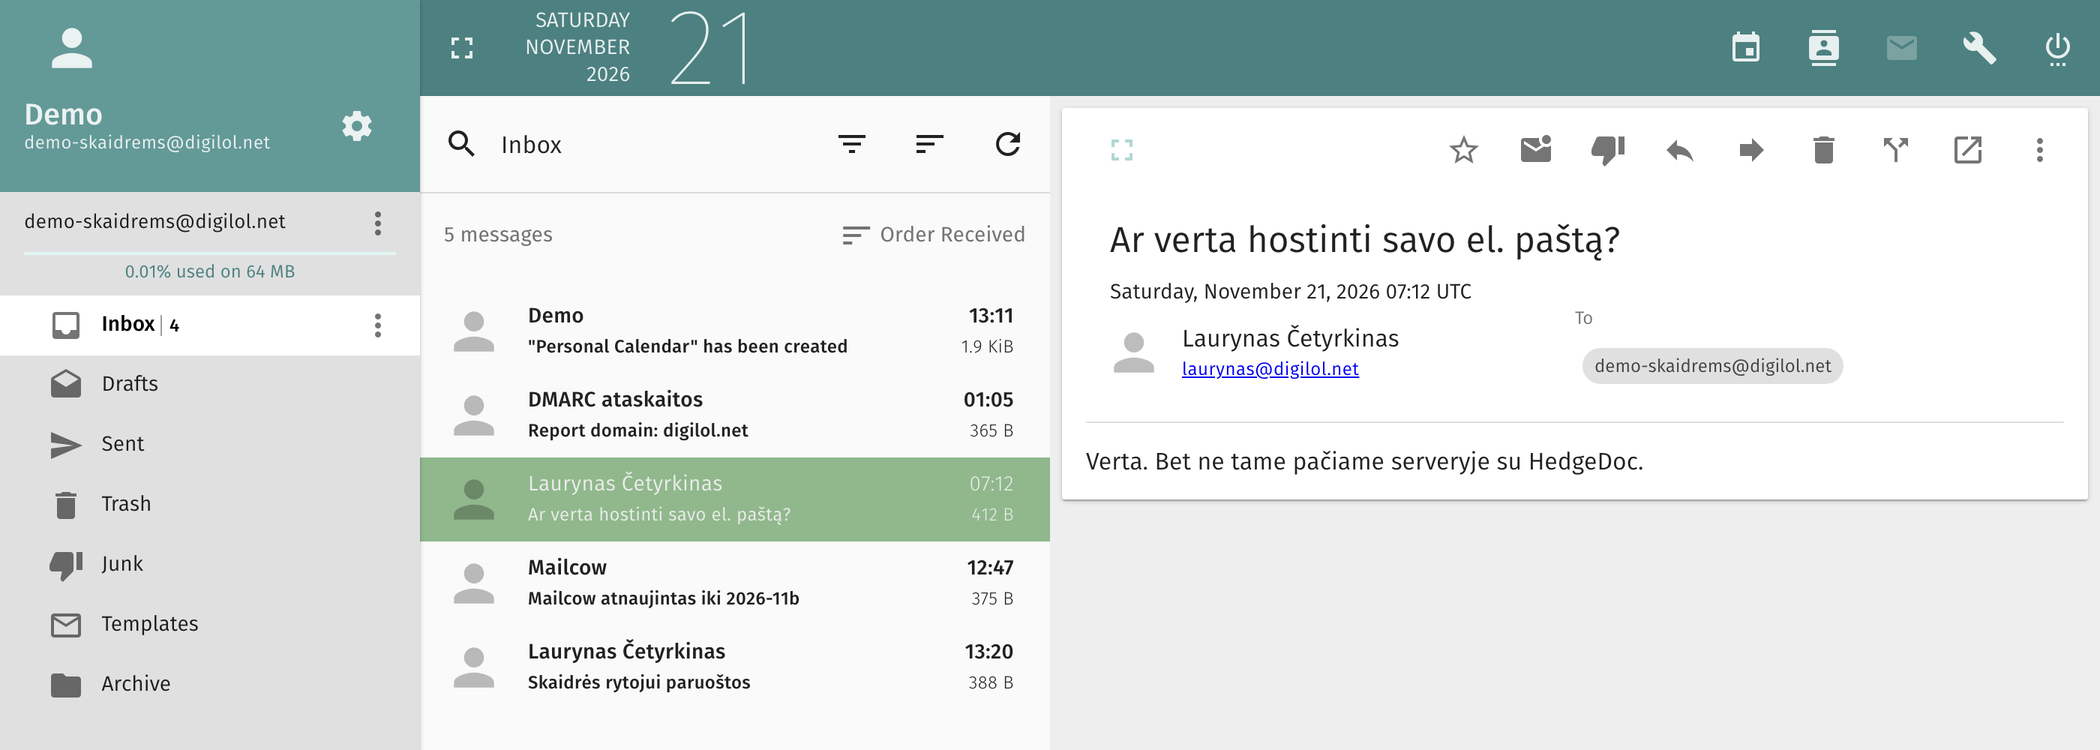
SOGo: paštas, kalendorius ir kontaktai.
Administravimo sąsaja yra ir lietuviška.
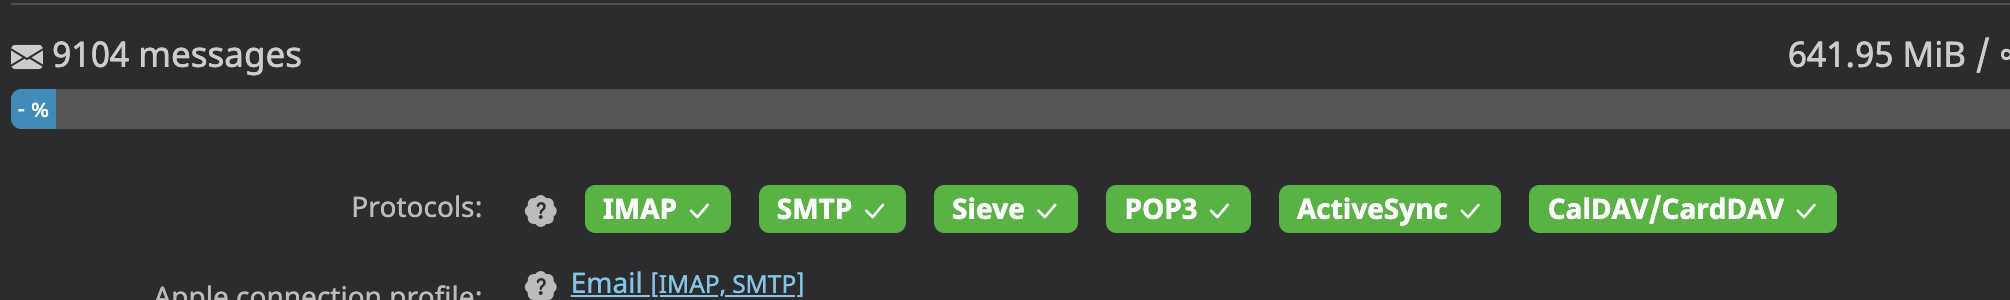
Kam nereikia kliento, tam yra SOGo. Nuotraukoje demonstracinė dėžutė. Apačioje: ką Mailcow duoda kiekvienai dėžutei (IMAP, SMTP, Sieve, POP3, ActiveSync, CalDAV/CardDAV). Jei klaus, parodyk gyvai ir perjunk kalbą į lietuvių. ~1 min.
250 2.1.5 Recipient ok
Kiekvienai svetainei atskiras adresas.
parduotuve@ → → → viena pašto dėžutė
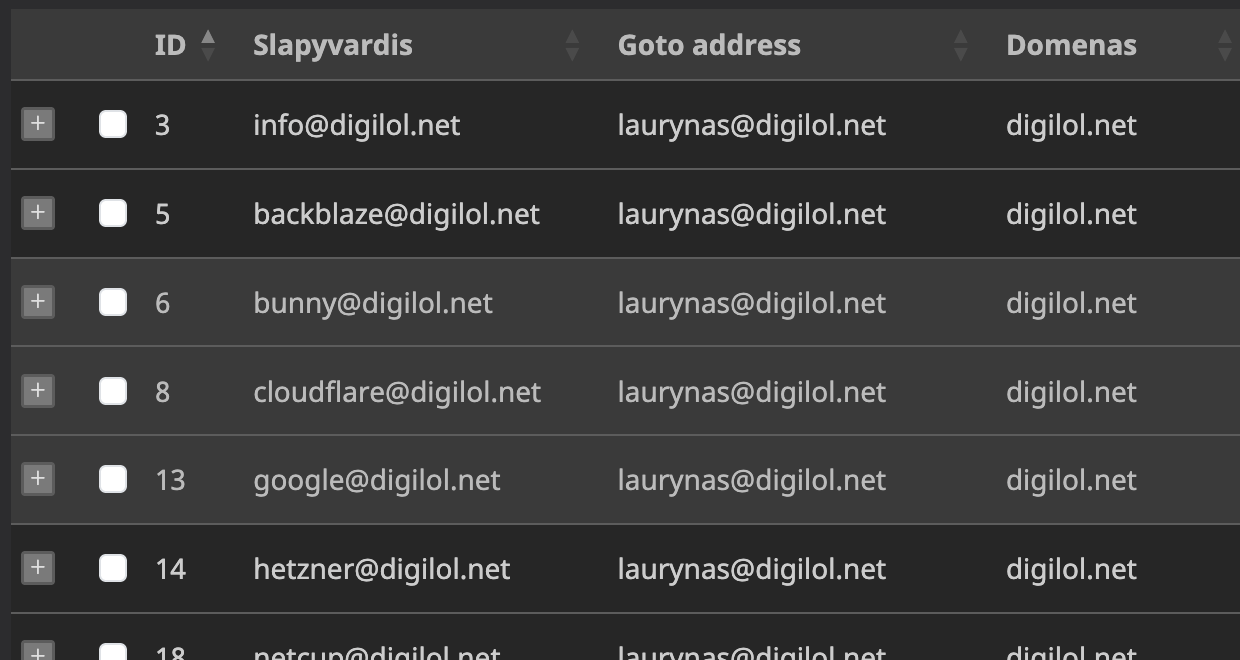
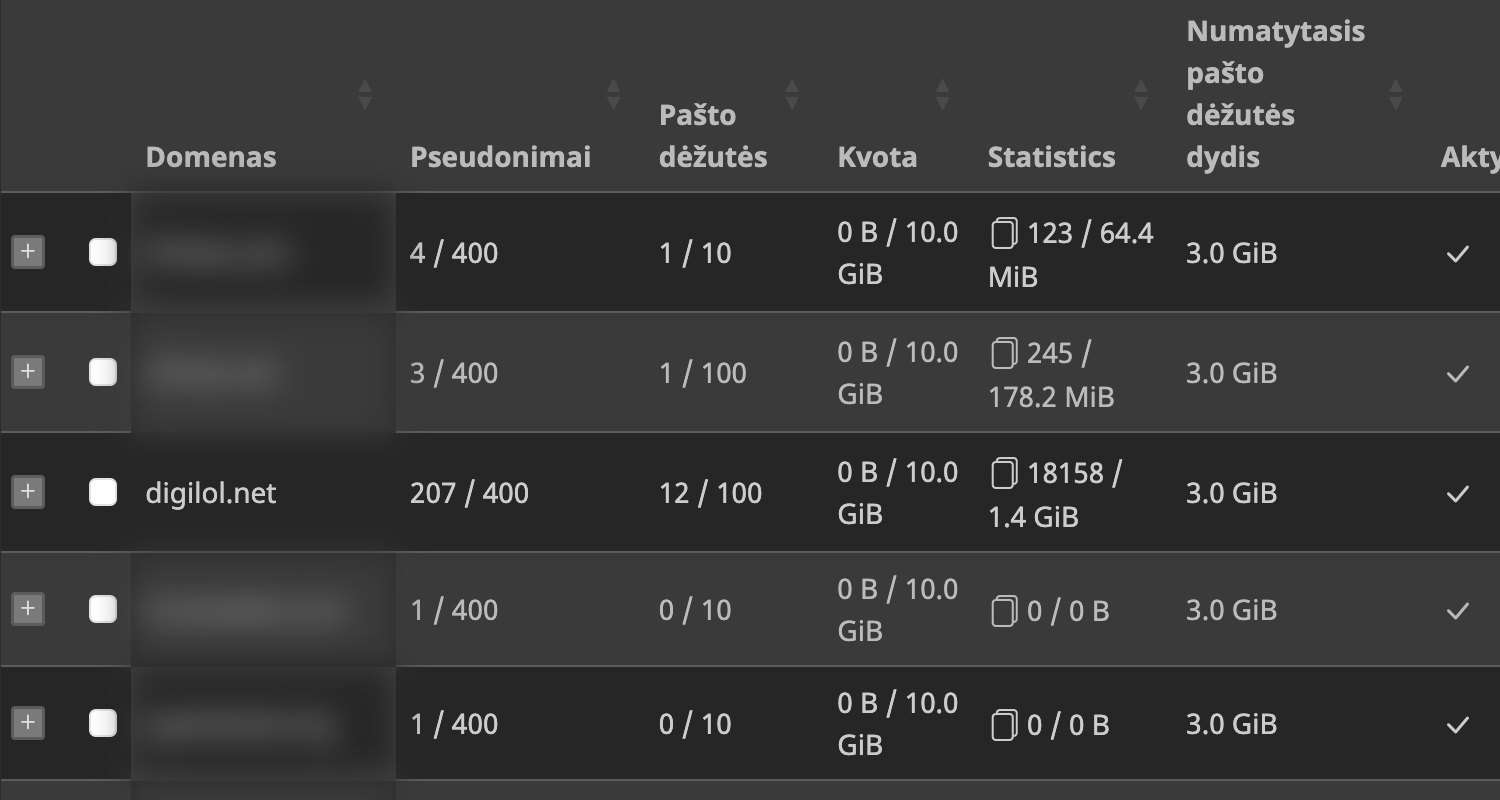
Vien digilol.net domene jų 207. Iškart matai, kas tavo adresą nutekino, o tą adresą tiesiog išjungi.
Parodyk Mailcow aliasų sąrašą. Papasakok, kaip kuri naują aliasą registruodamasis. Yra ir laikini (spam) aliasai, catch-all. ~2 min.
554 5.7.1 Spam message rejected
Šlamštą stabdo serveris, ne aš.
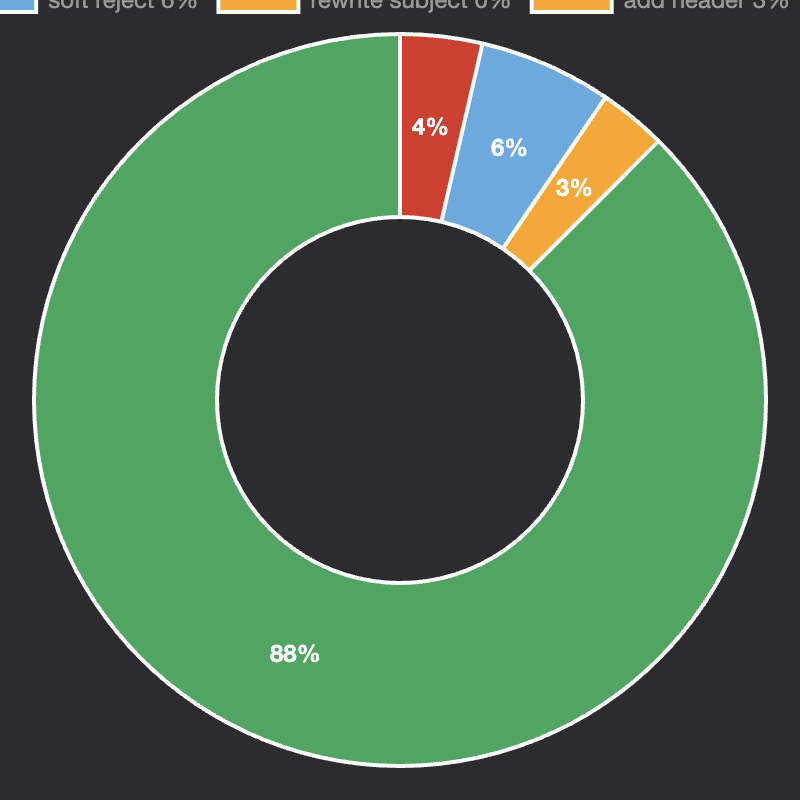
88 % praleista6 % atidėta4 % atmesta3 % pažymėta
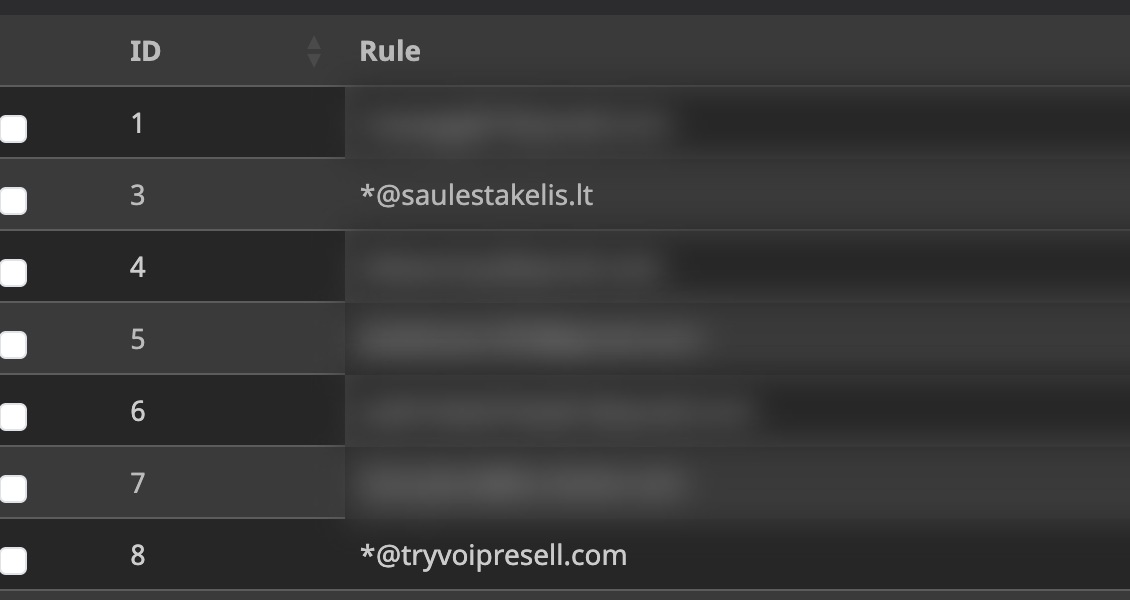
Rspamd vertina kiekvieną laišką. Įkyrų siuntėją arba visą jo domeną įrašau į draudžiamų sąrašą, ir serveris jo laiškų net nepriima.
Diagrama iš mano serverio Rspamd istorijos (paskutiniai laiškai): 88 % praleista, 6 % laikinai atidėta (greylisting), 4 % atmesta, 3 % pažymėta kaip šlamštas. Dešinėje draudžiamų siuntėjų sąrašas (denylist): *@domenas blokuoja visą domeną. Skirtumas nuo „šlamšto“ mygtuko: laiškas atmetamas dar jo nepriėmus. ~2 min.
250 2.0.0 Ok
Vienas serveris, domenų kiek nori.
Verslui, sau, šeimai, projektui. Kiekvienas su savo dėžutėmis, DKIM raktu ir taisyklėmis.
Domeno aliasas: viskas, kas siunčiama į @kitas.lt, atkeliauja į @mano.lt.
Pas tiekėjus už kiekvieną domeną ir dėžutę reikia mokėti. Čia riboja tik disko vieta. Domeno aliasas vėliau išgelbės Netcup istorijoje. ~1.5 min.
250 AUTH PLAIN LOGIN, IMAP4rev1, IDLE
Standartiniai protokolai: klientą renkiesi pats.
FairEmail
Thunderbird
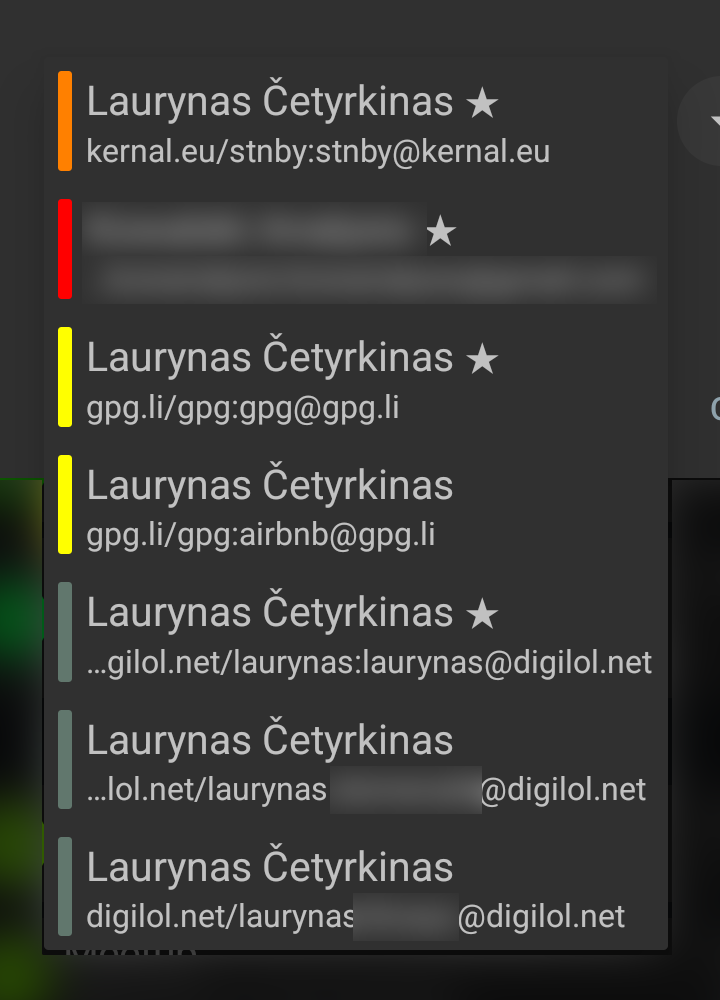
Vienas telefone, kitas kompiuteryje. Kiekvienas aliasas yra atskira siuntėjo tapatybė.
Abu atviro kodo. FairEmail Pro versija nebrangi ir tikrai verta.
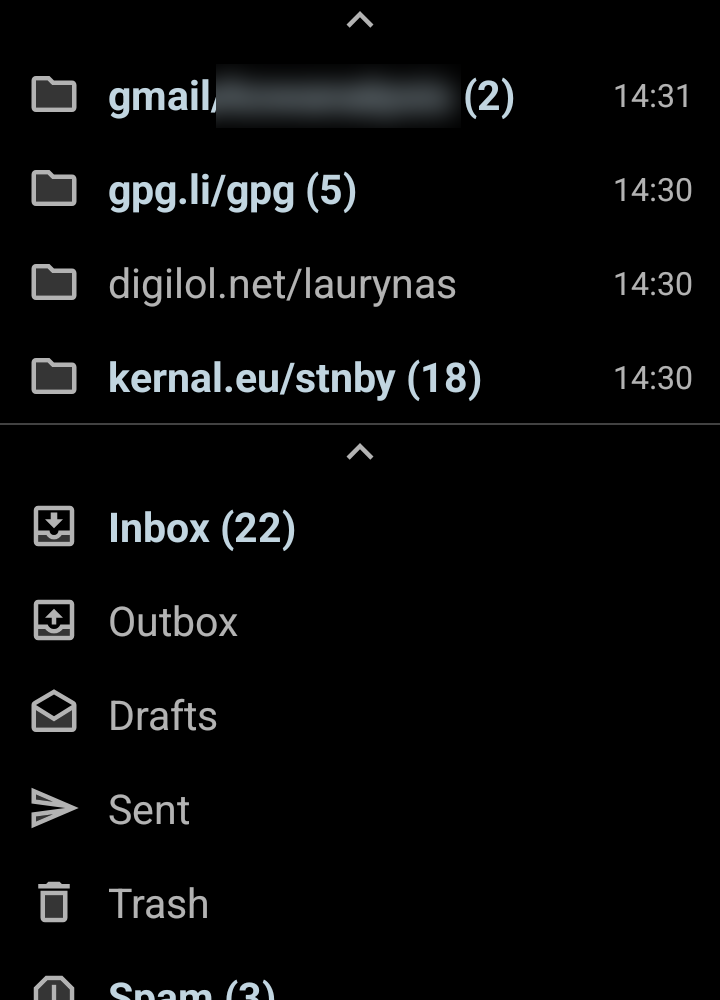
Kompiuteryje naudoju Thunderbird, telefone FairEmail. Parodyk telefoną gyvai, jei pavyks. FairEmail: kelios paskyros, tapatybės (identities) kiekvienam aliasui, nauji laiškai ateina per IMAP IDLE be Google push. Pro versija perkama vieną kartą, rekomenduoju. ~2 min.
235 2.7.0 Authentication successful
Savas SMTP: kiekvienam įrankiui sava dėžutė.
contact-form@ gitlab@ vaultwarden@ rocketchat-noreply@ snipe-it-noreply@ semaphoreui-noreply@ cloudreve-noreply@
Svetainės forma prisijungia per SMTP kaip contact-form@, o užklausa atkeliauja į info@.
Jokių trečiųjų šalių, jokių mėnesinių limitų. Slaptažodis nutekėjo? Keičiu vieną dėžutę.
Kai turi savo SMTP ir IMAP, bet kas gali siųsti ir skaityti paštą: svetainės kontaktų forma, GitLab, Vaultwarden, Rocket.Chat, Snipe-IT, net maršrutizatorius. Kiekvienas turi atskirą dėžutę ir slaptažodį, todėl vieną galima išjungti nepaliečiant kitų. Su IMAP galima automatizuoti ir gavimą: skriptas perskaito laišką ir ką nors padaro. ~1.5 min.
250 -PIPELINING, STARTTLS, 8BITMIME
Ką tenka susitvarkyti pačiam
Kas tu toks (DNS)
SPF kas gali siųsti tavo vardu
DKIM laiško parašas
DMARC ką daryti, jei patikra nepavyko
Pakeliui (TLS)
DANE / TLSA kuriuo raktu pasitikėti (per DNSSEC)
MTA-STS tas pats, tik per HTTPS
TLS-RPT ataskaitos, kai TLS nepavyksta
Prie durų (serveris)
PTR IP adresas turi turėti vardą
Rspamd šlamšto filtras
Sieve rūšiavimo taisyklės serveryje
$ dig +short TXT digilol.net _dmarc.digilol.net
"v=spf1 mx -all"
"v=DMARC1;p=reject;rua=mailto:admin@digilol.net;adkim=s;aspf=s"
Neaiškink visko. Esmė: Mailcow sugeneruoja DKIM ir parodo, kokių DNS įrašų trūksta. Sunkiausia ne sukonfigūruoti, o nepamiršti, kad tie įrašai yra. ~2.5 min.
250 2.1.0 Ok
Nebaisu: Mailcow pats pasako, kokių DNS įrašų reikia.
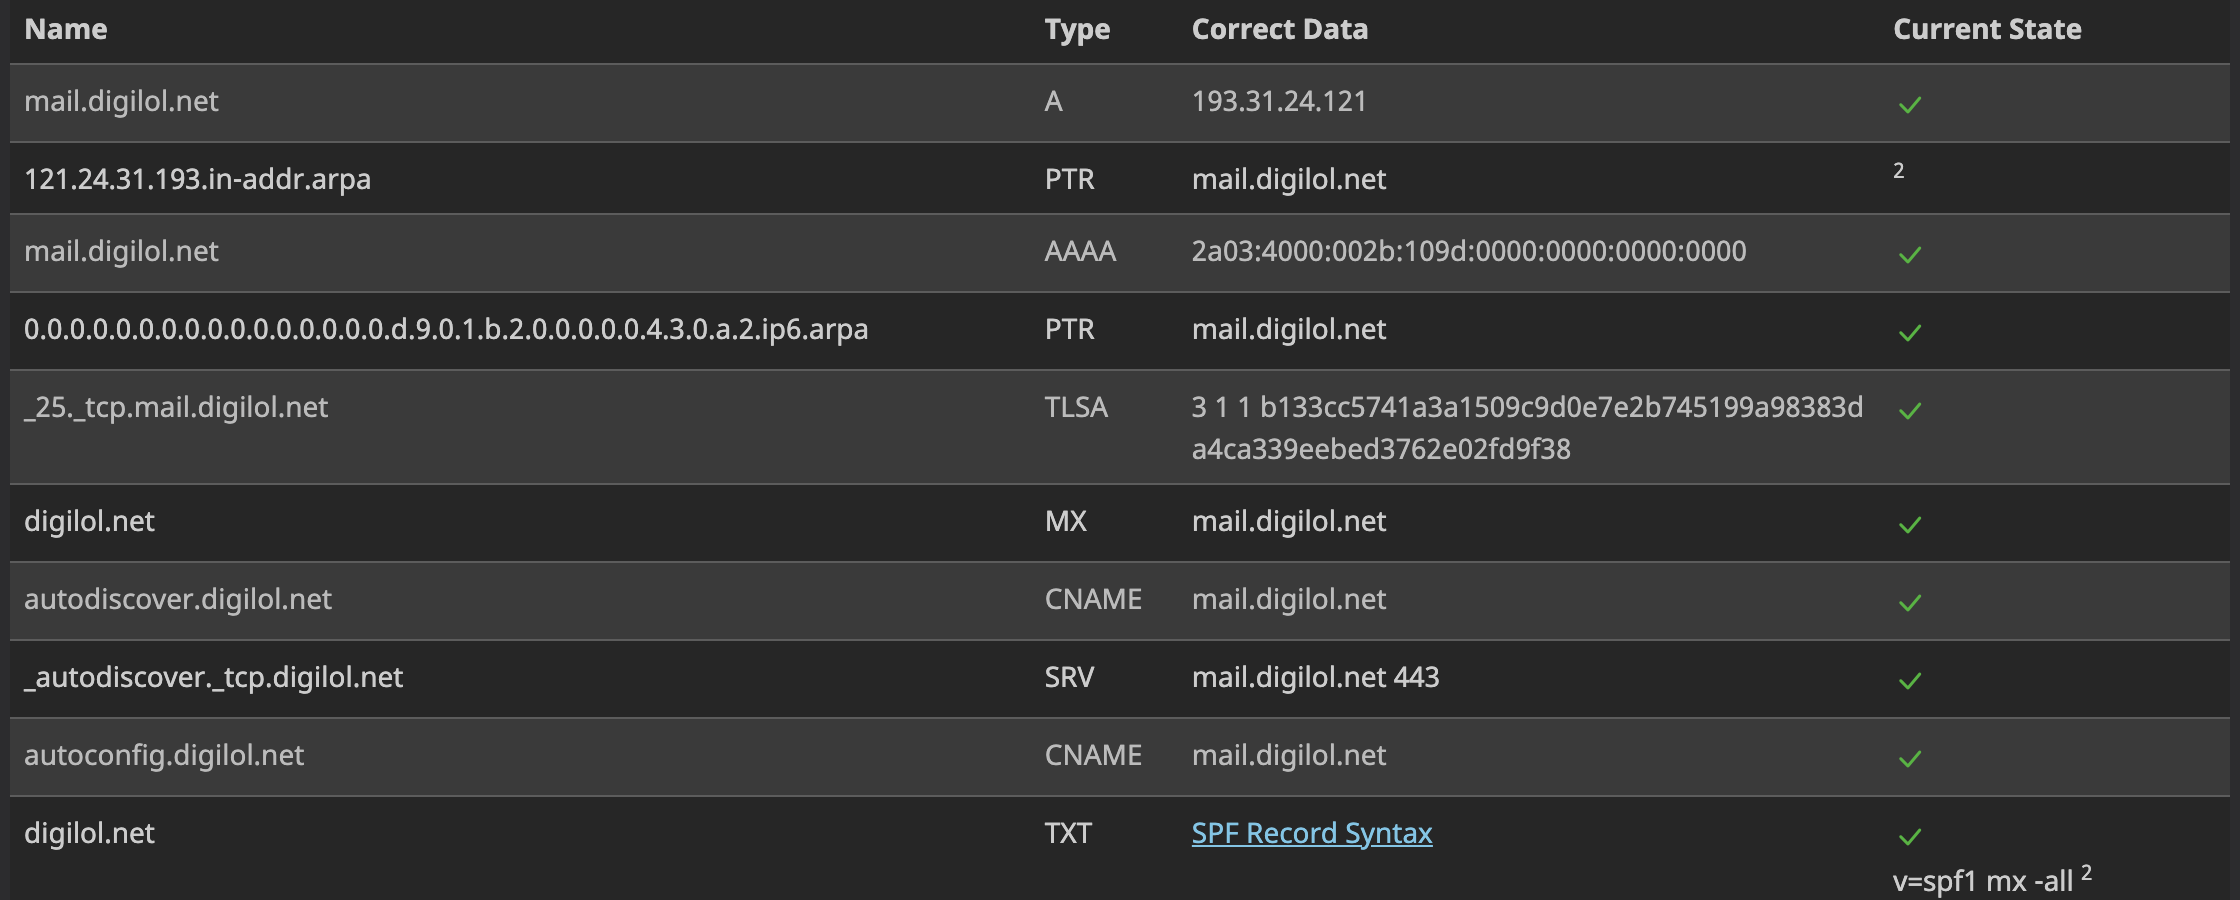
Prie kiekvieno domeno yra mygtukas „DNS“. Lentelėje surašyta, kokie įrašai turi būti (A, PTR, TLSA, MX, autodiscover, SPF, DMARC, DKIM), ir šalia varnelė, jei DNS juos jau rodo. Nukopijuoji pas savo DNS tiekėją ir lauki žalių varnelių. Jokios magijos. ~1.5 min.
250 2.6.0 Message accepted: Report domain: digilol.net
Kiti serveriai man atsiskaito.
DMARC ataskaitos: kas ir iš kur vakar siuntė laiškus mano domeno vardu ir ar tie laiškai praėjo patikrą.
Jas kasdien atsiunčia Google, Microsoft ir kiti. Taip pamatai ir klastotojus, ir savo paties klaidas.
<org_name> google.com</org_name>
<record>
<source_ip> 193.31.24.121</source_ip>
<count> 12</count>
<dkim> pass </dkim> <spf> pass </spf>
</record>
<record>
<source_ip> 203.0.113.66</source_ip>
<count> 340</count>
<dkim> fail </dkim> <spf> fail </spf>
<disposition> reject </disposition>
</record>
XML čia supaprastintas pavyzdys. Pirmas įrašas: mano serveris, viskas gerai. Antras: kažkas bandė apsimesti manimi, p=reject jį atmetė. Paminėk ir Mailcow karantino pranešimus, TLS-RPT. ~2 min.
451
451 4.7.5 DANE validation failed
Sertifikatas atsinaujino. TLSA įrašas – ne.
Naujas sertifikatas turi naują raktą, o DNS vis dar skelbia seną. DANE tikrinantys serveriai laiškų nebepristato, ir niekas apie tai nepraneša.
Apskaičiuoju naujo rakto hashopenssl … | sha256
Paskelbiu naują TLSA įrašą šalia senojoBunny DNS API
Palaukiu, kol jį rodo visi NS, ir dar vieną TTLdig @ns1 TLSA _25._tcp.mail
Tik tada pakeičiu sertifikatą ir ištrinu seną įrašąsystemd timer, kasdien
Caddy ima sertifikatą iš ZeroSSL (90 d.), skriptas kopijuoja jį į Mailcow. Senas skriptas TLSA nelietė. Svarbiausia eiliškumas: pirma DNS, tada sertifikatas. Microsoft 365 tikrina DANE. Jei klaus, parodyk skriptą. ~3 min.
250 2.0.0 Ok: updated
Atnaujinimas yra viena komanda. Beveik visada.
#6839, 2025 spalis Po atnaujinimo sugedo aliasų sąrašas.
kaltininkas: PHP opcache.jit #6957, 2025 gruodis update.sh nepažino Docker Compose 5.
„Cannot find Docker Compose with a Version Higher than 2.X.X.“
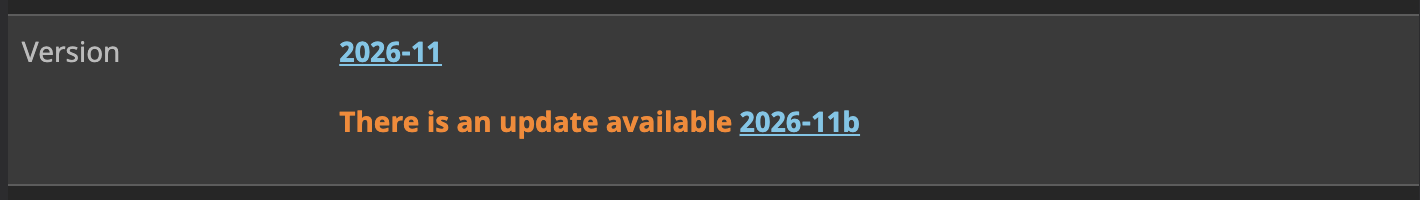
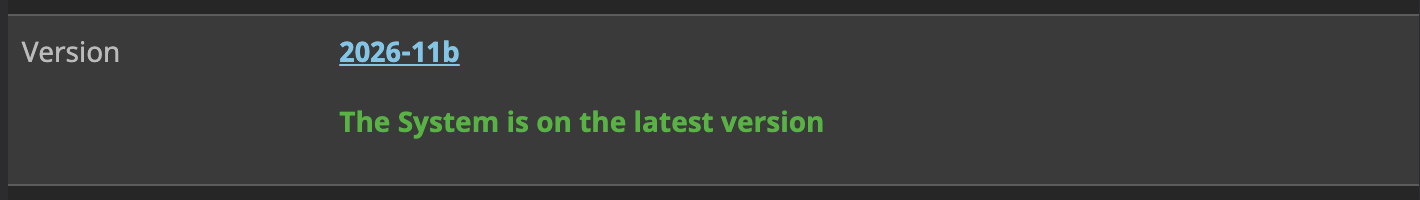
Apie naują versiją praneša pati sąsaja. update.sh parsiunčia atvaizdus ir perkrauna konteinerius, kelios minutės prastovos; šitą serverį atnaujinau vakar, nuotraukos tikros. Bet du kartus lūžo: 2025 spalį po atnaujinimo nebeveikė aliasų sąrašas (kaltas PHP JIT, pataisyta jį išjungus, github.com/mailcow/mailcow-dockerized/issues/6839), o gruodį update.sh nesuprato, kad Docker Compose 5 yra naujesnis už 2 (issues/6957). Abu sutaisė per kelias dienas, bet tą dieną sprendi pats. ~2 min.
421 4.4.1 Connection timed out
Hetzner tyliai uždarė 25 prievadą.
# kas 10 min.: ar dar galiu išsiųsti laišką?
for t in gmail-smtp-in.l.google.com mx01.mail.icloud.com; do
  exec 3<>/dev/tcp/$t/25 && read -t 8 -u 3 line
  [[ $line == 220* ]] && now=up && break
done
[ "$now" != "$before" ] && curl -d "SMTP (25) neveikia" \
  https://ntfy.example.org/mano-tema
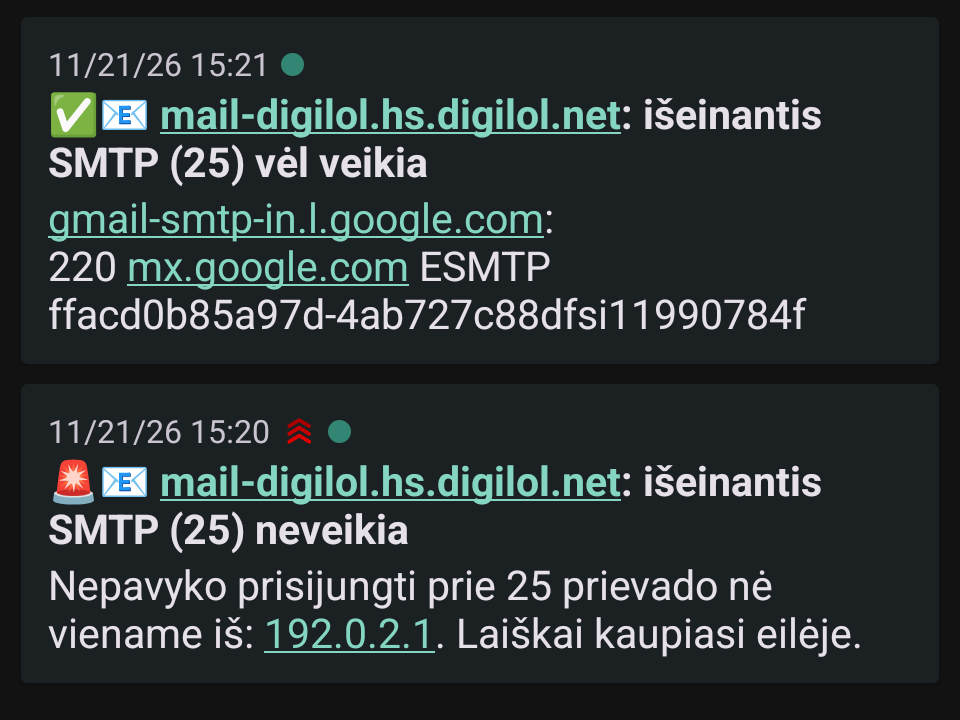
Laiškai tiesiog kaupėsi eilėje, o aš nieko nežinojau. Dabar serveris pats pasitikrina ir parašo man per ntfy.
Tiekėjai kartais uždaro išeinantį 25 prievadą be jokio pranešimo (man taip padarė Hetzner). Gaunamas paštas veikia, o išeinantis stovi eilėje. Skriptas kas 10 minučių jungiasi prie kelių didelių MX ir laukia „220“. Jei nė vienas neatsako, siunčia pranešimą per ntfy (savas ntfy serveris, ne per paštą, nes paštas tuo metu ir neveikia). Skriptas pilnas yra scripts/smtp-port-check. Nuotraukoje bandomasis pranešimas. ~2 min.
554 5.7.1 Message rejected as spam
Mano HedgeDoc tapo šlamšto sandėliu.
30 336 užrašai
2 176 paskyros
Veikė tame pačiame serveryje ir tuo pačiu IP kaip paštas. Registracija buvo atvira, visa kita padarė botai.
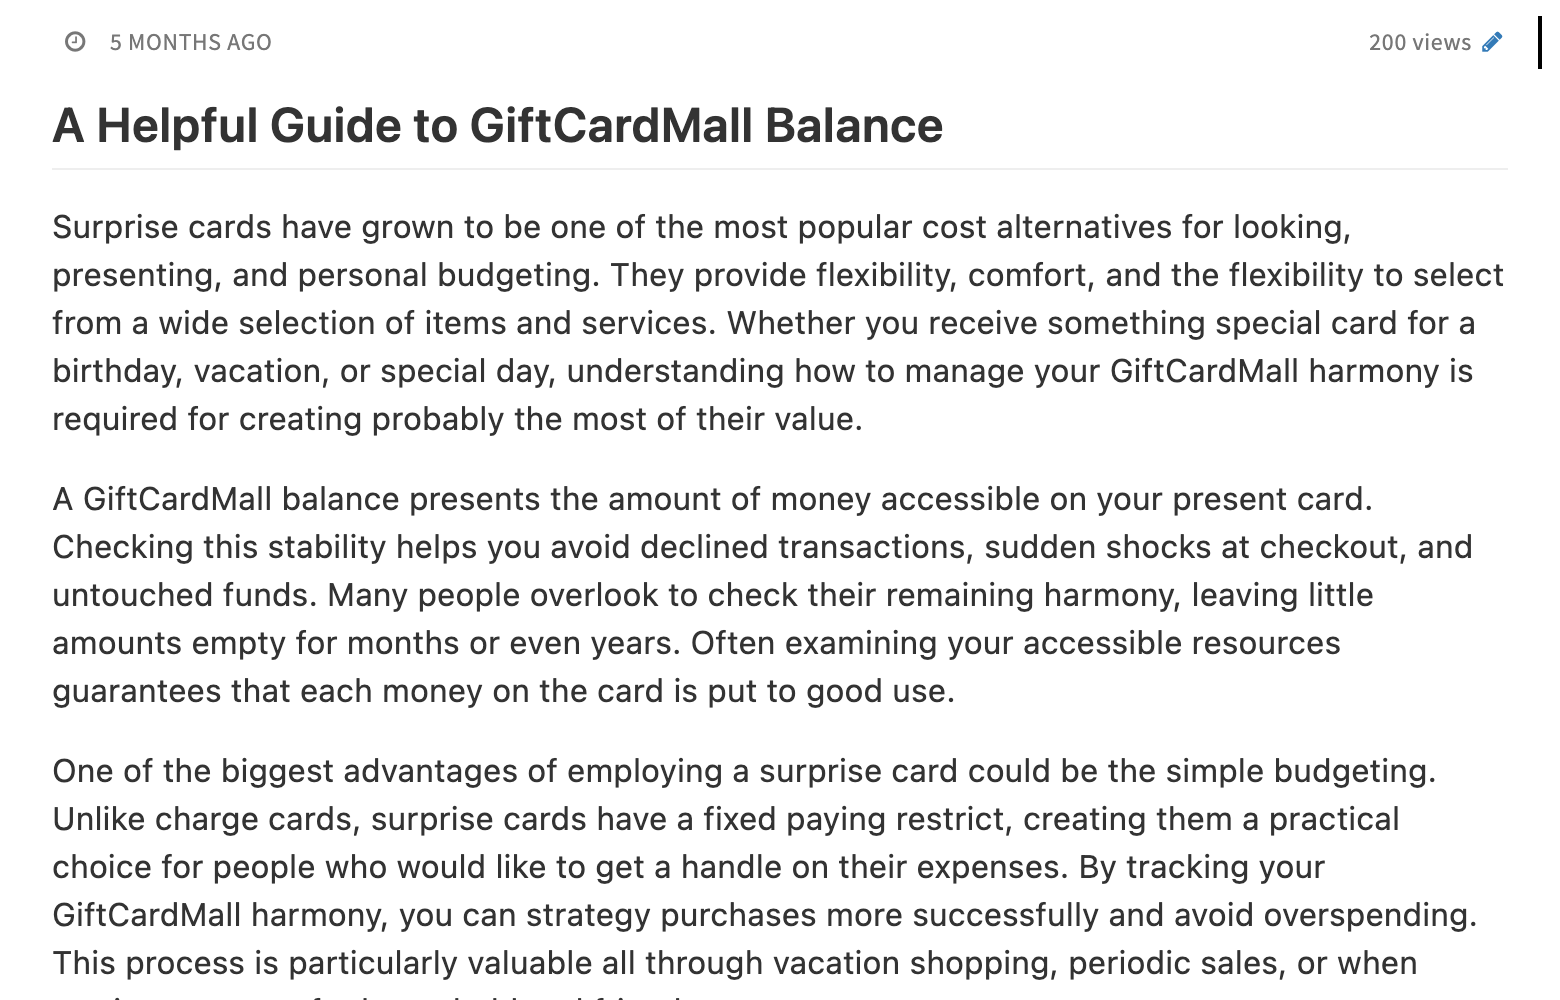
HedgeDoc: bendri markdown užrašai, hedgedoc.digilol.net. Palikau atvirą registraciją. Botai kūrė po kelis tūkstančius užrašų per mėnesį SEO nuorodoms: dovanų kortelės, kursai, kazino. Nuotraukoje yra tas pats užrašas, dėl kurio atėjo skundas (200 peržiūrų). Skaičiai iš duomenų bazės. ~2 min.
421
421 4.3.2 Service not available
Penktadienį po darbo Netcup išjungė serverį.
Skundas dėl vieno užrašo
→ laiškas „atsakykite per 48 val.“→ mano filtras jį pažymi kaip šlamštą→ visas VPS išjungtas, pagalba nepasiekiama iki pirmadienio
X-Spam-Flag: YES [12.04 / 15.00] URL_OBFUSCATED_TEXT(9.00 ) hedgedoc[.]digilol[.]net
Trečiadienis Ketvirtadienis Penktadienis Šeštadienis Sekmadienis Pirmadienis
48 val. atsakymui
serveris išjungtas
↑ 14:20 laiškas iš Netcup
Skundą atsiuntė prekių ženklų apsaugos firma Doppel dėl „Gift Card Mall“ vardo viename botų užraše. Netcup trečiadienį 14:20 parašė: atsakykite per 48 val. per valdymo pultą. Laiško nepamačiau, nes mano paties Rspamd jį pažymėjo kaip šlamštą: skunde nuoroda parašyta su laužtiniais skliaustais (hedgedoc[.]digilol[.]net), o Rspamd tai laiko slepiamu URL ir duoda 9 balus, nors SPF, DKIM ir DMARC praėjo. Penktadienį po darbo valandų išjungė visą VPS: ne užrašą, ne HedgeDoc, o viską, kartu su verslo paštu. Susisiekti nebuvo su kuo iki pirmadienio ryto. ~3 min.
250 2.0.0 Ok: queued
Išgelbėjo antras serveris.
mail.digilol.net išjungtas iki pirmadienio
DNS: MX, DKIM →
mail.gpg.li asmeninis Mailcow, kitas tiekėjas
Paštui atskiras serveris ir atskiras IP.
Tiekėjo adresas įrašytas į leidžiamų sąrašą.
Atsarginis serveris pas kitą tiekėją.
Nenorėjau kelti naujo serverio ir atkurti iš kopijų, nes žinojau, kad ginčysiu skundą ir serverį grąžins. Perkėliau domeno DNS įrašus į asmeninį Mailcow (MX, naują DKIM raktą), ten pridėjau domeno aliasą, ir savaitgalio laiškai krito ten. Pirmadienį viską grąžinau atgal. ~2.5 min.
354 End data with <CR><LF>.<CR><LF>
Tai verta ar ne?
Verta
nori adreso, kurio niekas neatims
reikia aliasų, kelių domenų ir savo kliento
tau smagu krapštytis
Neverta
nenori sekmadienį taisyti serverio
IP reputacija, 25 prievadas ir atnaujinimai tau tik našta
neturi atsarginio plano
Su Mailcow tai nei baisu, nei sunku. Bet kuriuo atveju turėk savo domeną.
Sąžiningai: kainuoja VPS ir laiką. Sunkumai: reikia švaraus IP, tiekėjas turi leisti 25 prievadą, reikia rDNS, kartais laiškus atmeta Microsoft. Kompromisas: savas domenas pas tiekėją, kuris duoda IMAP; tiekėją pakeisi, o adresas liks. Pagrindinė mintis: su Mailcow tai nei baisu, nei sunku, visos mano bėdos buvo aplink jį, ne jame. ~2 min.
221 2.0.0 Bye
Klausimėlis.
Reikia pašto serverio, infrastruktūros priežiūros ar saugumo audito? Digilol tuo užsiima kasdien.
Jei klaus: parodyk gyvą Mailcow (mail.gpg.li), skriptą, FairEmail. Klausimams 5 min.

 FairEmail
 Thunderbird